Panel
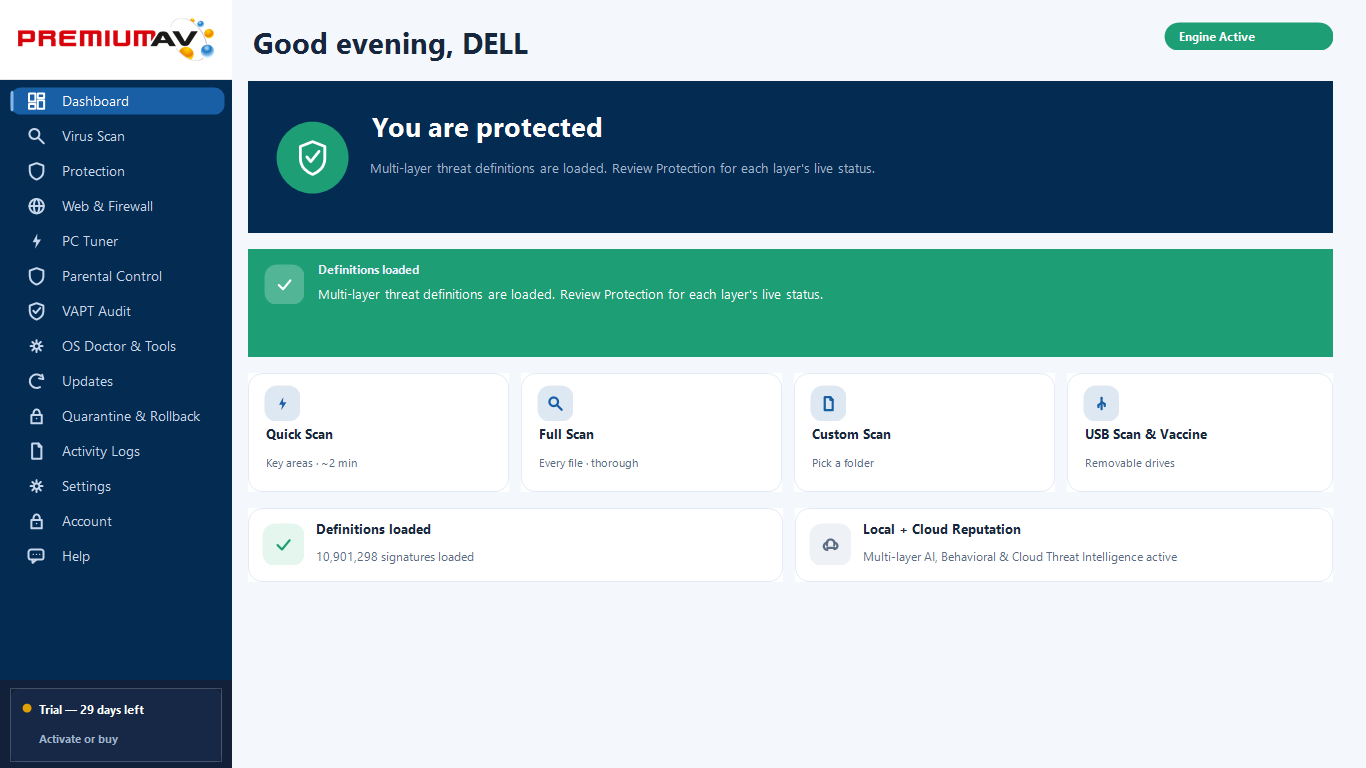
Estado de la protección en vivo y acciones cotidianas.
Antivirus y seguridad para PC con Windows 10 y 11.
Protección hecha en India: detección basada en firmas, supervisión del comportamiento y análisis en tiempo real, con actualizaciones automáticas y frecuentes de las definiciones.
Idiomas: English · हिन्दी · বাংলা · ગુજરાતી · मराठी · नेपाली · ଓଡ଼ିଆ · संस्कृत · Español · Tiếng Việt — elíjalo en la Configuración de la aplicación.
Ilustración animada del panel de la aplicación.
¿Necesita más PC o más años? Configure su plan · Pagar · ¿Protege una empresa? Vea Enterprise · Also for Mac
Home 1.0.4.2 · Enterprise 1.0.4.1 · Detalles de la versión y SHA-256
Home 1.0.4.2: 236,215,104 bytes; publicado el 2026-11-13. SHA-256:c4dd213d872a4965b4f07ab8137c6de84bdfeb48922502945986d9da5bf8bacf
Enterprise 1.0.4.1: 242,645,368 bytes; publicado el 2026-11-12. SHA-256:a6951ccd9f17cb75a887428c84b5426518d38405b4829f317517f16fa56674b5
La misma protección de PremiumAV. Elija Home para equipos personales o Enterprise si administra muchos dispositivos.
Para equipos domésticos y personales
60 elementos del catálogo · 60 incluidos · 0 en pruebas finales
«Incluido» significa que la funcionalidad descrita específicamente está disponible y cuenta con pruebas que la respaldan. «En pruebas finales» identifica capacidades que aún se están completando o validando; las descripciones indican el alcance disponible.
Comprueba las ubicaciones habituales del usuario con límites de análisis acotados.
Analiza las unidades fijas accesibles; se informa de los límites de acceso y del motor.
Elija archivos, carpetas o unidades para analizarlos a petición.
Guarde programaciones de análisis; el temporizador local funciona mientras la aplicación de escritorio está abierta.
Analice los medios extraíbles seleccionados con el motor local.
Analiza las imágenes ejecutables accesibles de los procesos en ejecución; no es un análisis forense de la memoria en vivo.
Gestione excepciones de archivos, carpetas y extensiones, y revise los resultados del análisis.
Vigilancia, análisis y alertas en modo de usuario; la prevención verificada a nivel de kernel sigue siendo independiente.
Un minifiltro de kernel con atestación de Microsoft bloquea el acceso a archivos ejecutables detectados y pone en cuarentena los archivos detectados.
Detección mediante archivos señuelo y cambios de extensión con recuperación de archivos capturados, además de bloqueo de simulación de procesos verificado en pruebas. No se afirma que se detengan todas las familias de ransomware.
Inspeccione localmente archivos de mensajes guardados compatibles; no es una puerta de enlace del flujo de correo.
Análisis en el cliente de mensajes guardados y archivos adjuntos. No es una puerta de enlace del flujo de correo.
Bloquea dominios de phishing y maliciosos conocidos del canal de amenazas firmado para todas las aplicaciones del equipo, antes de que se establezca la conexión. No cubre: un navegador que use su propio DNS cifrado, una VPN o un proxy que resuelva nombres de forma remota, ni una dirección IP escrita directamente.
Aplica sus reglas de direcciones y puertos bloqueados mediante el Firewall de Windows al tráfico TCP y UDP entrante y saliente, con excepciones de direcciones de confianza que se mantienen tras reiniciar. No incluye inspección completa de paquetes.
Bloquea durante 15 minutos una dirección de origen con inicios de sesión remotos fallidos repetidos (RDP/SMB) y aplica sus reglas de puertos. Las direcciones de confianza nunca se bloquean. Sin inspección profunda de paquetes.
Detección de la red local basada en permisos y revisión acotada de la exposición.
Revise las interfaces de red locales y los detalles de conexión.
Cree un código QR local para compartir a partir de la información de red que proporcione.
Protección opcional que bloquea adaptadores de red USB/RNDIS inesperados. Está desactivada de forma predeterminada en Home para que nunca se bloqueen sus adaptadores USB-Ethernet habituales; actívela en Configuración. Un administrador también puede forzar su activación con la variable de entorno PREMIUMAV_ENABLE_USB_ETHERNET_GUARD=1.
Bloquea las categorías de sitios web seleccionadas durante el horario que establezca y elimina esos bloqueos cuando termina el horario. El bloqueo usa el archivo hosts de Windows; no es un navegador independiente y no intercepta todas las aplicaciones ni todas las rutas de red cifradas.
Bloquea los sitios web indicados mediante el archivo hosts de Windows y cierra las aplicaciones indicadas cuando hay una regla activa que coincide; después elimina esas reglas sin modificar otras entradas de hosts no relacionadas.
Protege el acceso a la configuración parental; no es un límite de seguridad del sistema operativo.
Abre la página HTTPS de su banco en un perfil Edge InPrivate limpio y temporal, con las extensiones desactivadas, y avisa de herramientas conocidas de acceso remoto y captura de pantalla. No es un antikeylogger ni un sandbox del sistema operativo.
Muestra lo que Windows informa sobre el acceso a la cámara y al micrófono y abre la configuración de privacidad correspondiente. El acceso a los dispositivos no se intercepta.
Bloquea una carpeta de usuario seleccionada en un contenedor protegido con contraseña AES-256-GCM y la restaura en una carpeta nueva. Hasta 64 MiB y 2,048 elementos por contenedor; no es un borrado seguro ni una copia de seguridad del sistema.
Elija las preferencias opcionales de diagnóstico y privacidad; no se afirma ninguna certificación legal.
Aviso de privacidad y soporte de cuenta para solicitudes de privacidad; el cumplimiento normativo no está certificado.
Bóveda local cifrada para añadir, editar, copiar y respaldar inicios de sesión con una contraseña maestra. Una contraseña maestra olvidada no se puede recuperar. Sin autocompletado en el navegador ni sincronización en la nube.
Revise detecciones, aísle archivos y restaure los elementos seleccionados mediante la bóveda local.
Restaura byte a byte documentos compatibles capturados previamente desde la bóveda de reversión local; hasta 10 MiB por archivo y 256 MiB por bóveda.
Hace copias de seguridad de archivos contables compatibles y restaura sus bytes capturados, incluidas las extensiones de archivo compatibles de Tally y Busy. Cierre las aplicaciones de contabilidad antes de la copia de seguridad.
Restaura automáticamente archivos compatibles capturados previamente cuando se activan las reglas de archivos señuelo y de cambios sospechosos en archivos; la recuperación requiere instantáneas previas utilizables.
Revise y gestione las entradas de inicio seleccionadas.
Revise y elimine las categorías de archivos temporales seleccionadas.
Solicite un recorte local del conjunto de trabajo; no se garantiza una mejora del rendimiento.
Revise y borre los rastros locales seleccionados con la confirmación del usuario.
Revise la configuración de seguridad local y repare las directivas de usuario seleccionadas.
Inspeccione indicadores de autorun en unidades extraíbles y aplique la vacuna local acotada.
Sobrescribe y elimina un archivo seleccionado; el hardware de almacenamiento puede limitar las garantías de borrado.
Informa de las lecturas de salud de la batería, el disco y la CPU que Windows ofrece en este equipo.
Ejecuta comprobaciones de salud del hardware (CPU, memoria, disco y pruebas relacionadas) con lecturas de Windows.
Muestra los datos del procesador, la memoria, el almacenamiento, los gráficos y el sistema operativo del PC detectados por Windows.
Enumera las pantallas azules y los bloqueos de aplicaciones recientes de los registros de Windows, con soluciones sugeridas en 1 clic cuando están disponibles.
Comprobaciones autorizadas de TLS, encabezados, rutas expuestas y DNS; no es una prueba de penetración exhaustiva.
Comprobaciones acotadas de carpetas, archivos comprimidos y repositorios, con evidencias y exportación.
Inspeccione firmas, importaciones e indicadores de protección de binarios.
Evaluación de la postura en modo de solo lectura y evaluación de red acotada y basada en permisos.
Revise las actualizaciones instaladas y los indicadores de exposición; no ofrece una cobertura completa de vulnerabilidades.
Exporte los hallazgos y revise las correcciones sugeridas; no hay garantía automática de calificación de seguridad.
Comprobaciones programadas de paquetes firmados con verificación de hash; requiere tener las actualizaciones activadas y conexión.
Compruebe la versión de las definiciones instaladas y solicite una actualización.
Al actualizar a una versión firmada más reciente se conservan sin cambios su licencia de pago, su configuración y la cuarentena, y la versión firmada anterior puede restaurarse con los mismos datos.
Comprobaciones en la nube opcionales y sujetas a su consentimiento: solo se consulta o se comparte con PremiumAV Threat Cloud el hash SHA-256 de un archivo y su veredicto, nunca el contenido de los archivos, las rutas ni los nombres de usuario. Desactivadas hasta que usted habilite la consulta en la nube; si el servicio no está disponible, el resultado se indica como desconocido.
Consulte el motor, las definiciones, la licencia y las evidencias de ejecución disponibles.
Revise los eventos guardados y exporte los registros locales.
Gestione la información de su cuenta y consulte los derechos adquiridos y los puestos de dispositivos.
Inglés, hindi, bengalí, guyaratí, maratí, nepalí, oriya, sánscrito, español, vietnamita
Configure las preferencias disponibles de notificaciones e interrupciones.
Diagnóstico local, preferencias del motor y controles de exclusión.
Enlaces de soporte, tickets de cliente y adjuntos de diagnóstico privados y acotados.
O empiece la prueba gratuita de 30 días
Su licencia. Valor duradero.Todas las actualizaciones futuras están incluidas para todos los usuarios con licencia, sin ningún coste adicional, nunca.
Para empresas que administran muchos equipos
Una licencia. Un dispositivo.Equipo de escritorio, portátil o servidor. No hace falta contar usuarios ni servidores por separado: 100 licencias cubren 100 dispositivos cualesquiera.
106 elementos del catálogo · 73 incluidos · 33 en pruebas finales
«Incluido» significa que la funcionalidad descrita específicamente está disponible y cuenta con pruebas que la respaldan. «En pruebas finales» identifica capacidades que aún se están completando o validando; las descripciones indican el alcance disponible.
Incluye el catálogo de Total Security que figura a continuación, seguido de la matriz de Enterprise y de capacidades empresariales adicionales.
Comprueba las ubicaciones habituales del usuario con límites de análisis acotados.
Analiza las unidades fijas accesibles; se informa de los límites de acceso y del motor.
Elija archivos, carpetas o unidades para analizarlos a petición.
Guarde programaciones de análisis; el temporizador local funciona mientras la aplicación de escritorio está abierta.
Analice los medios extraíbles seleccionados con el motor local.
Analiza las imágenes ejecutables accesibles de los procesos en ejecución; no es un análisis forense de la memoria en vivo.
Gestione excepciones de archivos, carpetas y extensiones, y revise los resultados del análisis.
Vigilancia, análisis y alertas en modo de usuario; la prevención verificada a nivel de kernel sigue siendo independiente.
Un minifiltro de kernel con atestación de Microsoft bloquea el acceso a archivos ejecutables detectados y pone en cuarentena los archivos detectados.
Detección mediante archivos señuelo y cambios de extensión con recuperación de archivos capturados, además de bloqueo de simulación de procesos verificado en pruebas. No se afirma que se detengan todas las familias de ransomware.
Inspeccione localmente archivos de mensajes guardados compatibles; no es una puerta de enlace del flujo de correo.
Análisis en el cliente de mensajes guardados y archivos adjuntos. No es una puerta de enlace del flujo de correo.
Bloquea dominios de phishing y maliciosos conocidos del canal de amenazas firmado para todas las aplicaciones del equipo, antes de que se establezca la conexión. No cubre: un navegador que use su propio DNS cifrado, una VPN o un proxy que resuelva nombres de forma remota, ni una dirección IP escrita directamente.
Aplica sus reglas de direcciones y puertos bloqueados mediante el Firewall de Windows al tráfico TCP y UDP entrante y saliente, con excepciones de direcciones de confianza que se mantienen tras reiniciar. No incluye inspección completa de paquetes.
Bloquea durante 15 minutos una dirección de origen con inicios de sesión remotos fallidos repetidos (RDP/SMB) y aplica sus reglas de puertos. Las direcciones de confianza nunca se bloquean. Sin inspección profunda de paquetes.
Detección de la red local basada en permisos y revisión acotada de la exposición.
Revise las interfaces de red locales y los detalles de conexión.
Cree un código QR local para compartir a partir de la información de red que proporcione.
Protección opcional que bloquea adaptadores de red USB/RNDIS inesperados. Está desactivada de forma predeterminada en Home para que nunca se bloqueen sus adaptadores USB-Ethernet habituales; actívela en Configuración. Un administrador también puede forzar su activación con la variable de entorno PREMIUMAV_ENABLE_USB_ETHERNET_GUARD=1.
Bloquea las categorías de sitios web seleccionadas durante el horario que establezca y elimina esos bloqueos cuando termina el horario. El bloqueo usa el archivo hosts de Windows; no es un navegador independiente y no intercepta todas las aplicaciones ni todas las rutas de red cifradas.
Bloquea los sitios web indicados mediante el archivo hosts de Windows y cierra las aplicaciones indicadas cuando hay una regla activa que coincide; después elimina esas reglas sin modificar otras entradas de hosts no relacionadas.
Protege el acceso a la configuración parental; no es un límite de seguridad del sistema operativo.
Abre la página HTTPS de su banco en un perfil Edge InPrivate limpio y temporal, con las extensiones desactivadas, y avisa de herramientas conocidas de acceso remoto y captura de pantalla. No es un antikeylogger ni un sandbox del sistema operativo.
Muestra lo que Windows informa sobre el acceso a la cámara y al micrófono y abre la configuración de privacidad correspondiente. El acceso a los dispositivos no se intercepta.
Bloquea una carpeta de usuario seleccionada en un contenedor protegido con contraseña AES-256-GCM y la restaura en una carpeta nueva. Hasta 64 MiB y 2,048 elementos por contenedor; no es un borrado seguro ni una copia de seguridad del sistema.
Elija las preferencias opcionales de diagnóstico y privacidad; no se afirma ninguna certificación legal.
Aviso de privacidad y soporte de cuenta para solicitudes de privacidad; el cumplimiento normativo no está certificado.
Bóveda local cifrada para añadir, editar, copiar y respaldar inicios de sesión con una contraseña maestra. Una contraseña maestra olvidada no se puede recuperar. Sin autocompletado en el navegador ni sincronización en la nube.
Revise detecciones, aísle archivos y restaure los elementos seleccionados mediante la bóveda local.
Restaura byte a byte documentos compatibles capturados previamente desde la bóveda de reversión local; hasta 10 MiB por archivo y 256 MiB por bóveda.
Hace copias de seguridad de archivos contables compatibles y restaura sus bytes capturados, incluidas las extensiones de archivo compatibles de Tally y Busy. Cierre las aplicaciones de contabilidad antes de la copia de seguridad.
Restaura automáticamente archivos compatibles capturados previamente cuando se activan las reglas de archivos señuelo y de cambios sospechosos en archivos; la recuperación requiere instantáneas previas utilizables.
Revise y gestione las entradas de inicio seleccionadas.
Revise y elimine las categorías de archivos temporales seleccionadas.
Solicite un recorte local del conjunto de trabajo; no se garantiza una mejora del rendimiento.
Revise y borre los rastros locales seleccionados con la confirmación del usuario.
Revise la configuración de seguridad local y repare las directivas de usuario seleccionadas.
Inspeccione indicadores de autorun en unidades extraíbles y aplique la vacuna local acotada.
Sobrescribe y elimina un archivo seleccionado; el hardware de almacenamiento puede limitar las garantías de borrado.
Informa de las lecturas de salud de la batería, el disco y la CPU que Windows ofrece en este equipo.
Ejecuta comprobaciones de salud del hardware (CPU, memoria, disco y pruebas relacionadas) con lecturas de Windows.
Muestra los datos del procesador, la memoria, el almacenamiento, los gráficos y el sistema operativo del PC detectados por Windows.
Enumera las pantallas azules y los bloqueos de aplicaciones recientes de los registros de Windows, con soluciones sugeridas en 1 clic cuando están disponibles.
Comprobaciones autorizadas de TLS, encabezados, rutas expuestas y DNS; no es una prueba de penetración exhaustiva.
Comprobaciones acotadas de carpetas, archivos comprimidos y repositorios, con evidencias y exportación.
Inspeccione firmas, importaciones e indicadores de protección de binarios.
Evaluación de la postura en modo de solo lectura y evaluación de red acotada y basada en permisos.
Revise las actualizaciones instaladas y los indicadores de exposición; no ofrece una cobertura completa de vulnerabilidades.
Exporte los hallazgos y revise las correcciones sugeridas; no hay garantía automática de calificación de seguridad.
Comprobaciones programadas de paquetes firmados con verificación de hash; requiere tener las actualizaciones activadas y conexión.
Compruebe la versión de las definiciones instaladas y solicite una actualización.
Al actualizar a una versión firmada más reciente se conservan sin cambios su licencia de pago, su configuración y la cuarentena, y la versión firmada anterior puede restaurarse con los mismos datos.
Comprobaciones en la nube opcionales y sujetas a su consentimiento: solo se consulta o se comparte con PremiumAV Threat Cloud el hash SHA-256 de un archivo y su veredicto, nunca el contenido de los archivos, las rutas ni los nombres de usuario. Desactivadas hasta que usted habilite la consulta en la nube; si el servicio no está disponible, el resultado se indica como desconocido.
Consulte el motor, las definiciones, la licencia y las evidencias de ejecución disponibles.
Revise los eventos guardados y exporte los registros locales.
Gestione la información de su cuenta y consulte los derechos adquiridos y los puestos de dispositivos.
Inglés, hindi, bengalí, guyaratí, maratí, nepalí, oriya, sánscrito, español, vietnamita
Configure las preferencias disponibles de notificaciones e interrupciones.
Diagnóstico local, preferencias del motor y controles de exclusión.
Enlaces de soporte, tickets de cliente y adjuntos de diagnóstico privados y acotados.
Organice sedes, departamentos y dispositivos desde una sola consola; la implementación en flotas grandes está en pruebas finales.
Recopila el inventario de dispositivos y envía registros de actividad HTTPS autenticados a la consola Enterprise.
Organice roles de inquilino y directivas de grupo; la aplicación de directivas en los endpoints está en pruebas finales.
Haga seguimiento de solicitudes de acción firmadas y sus confirmaciones; la ejecución remota de análisis, cuarentena y actualizaciones está en pruebas finales.
Verifique por hash los archivos de actualización en caché; la distribución e instalación en los endpoints están en pruebas finales.
Mantenga copias firmadas y con caducidad de las directivas en los dispositivos itinerantes; la aplicación del bloqueo contra manipulaciones está en pruebas finales.
Prepare licencias sin conexión y certificados imprimibles; la sincronización instalada de definiciones en entornos aislados está en pruebas finales.
La visualización del escritorio en vivo y el control del teclado o el ratón son incorporaciones previstas al soporte remoto.
Revise la pertenencia al dominio y prepare la instalación desatendida; la implementación en toda la organización está en pruebas finales.
Analice los archivos accesibles, revise las detecciones y mueva las amenazas detectadas a cuarentena.
Configure directivas de periféricos; la aplicación en USB, MTP, Bluetooth, impresoras y cámaras está en pruebas finales.
Evalúe reglas de identidad USB por fabricante, producto y número de serie; la aplicación por dispositivo está en pruebas finales.
Clasifique el texto seleccionado en busca de contenido sensible de identidad, pagos y código fuente; la prevención de transferencias en vivo está en pruebas finales.
Identifica y alerta sobre adaptadores USB a Ethernet no autorizados en endpoints inscritos (auditoría de identidad del dispositivo + alerta en la consola; verificado de extremo a extremo en una VM inscrita). El bloqueo activo de un adaptador no autorizado requiere un controlador de red firmado de PremiumAV (en pruebas finales).
Configure directivas de aplicaciones y de horario laboral web; la aplicación en los endpoints está en pruebas finales.
Revise la postura de seguridad del acceso remoto; la prevención automática de fuerza bruta está en pruebas finales.
Revise observaciones acotadas de hardware, inicio y red; la recopilación continua en la flota está en pruebas finales.
La protección adaptada al rol de Windows Server está en pruebas finales antes de ofrecer implementaciones compatibles en servidores.
Supervise y restaure los archivos señuelo propios del agente; la recuperación de instantáneas de volumen y de aplicaciones empresariales está en pruebas finales.
Compruebe los requisitos de recuperación para volver a una versión anterior de la aplicación; la reversión instalada está en pruebas finales.
La protección móvil y la inscripción de dispositivos administrados son incorporaciones previstas a Enterprise.
Revise la postura de cifrado; las directivas de cifrado administradas y la custodia de claves de recuperación están en pruebas finales.
El análisis aislado en la nube de archivos desconocidos es una incorporación prevista a la investigación de amenazas.
La integración de veredictos en la nube y la inteligencia de amenazas coordinada son incorporaciones previstas.
Ejecute evaluaciones acotadas y autorizadas de la red local; la evaluación de la flota inscrita está en pruebas finales.
Revise el inventario local de parches y las vulnerabilidades; la cobertura continua de la flota está en pruebas finales.
La implementación, el mantenimiento y la recuperación administrados de parches son incorporaciones previstas a la auditoría de parches.
Los conectores de seguridad para productividad y colaboración en la nube son incorporaciones previstas.
Inspeccione localmente los mensajes guardados seleccionados; la protección continua de adjuntos está en pruebas finales.
Revise los datos de investigación almacenados y los informes ejecutivos; los informes continuos del endpoint al incidente están en pruebas finales.
Prepare flujos de respuesta; la contención y recuperación verificadas de endpoints están en pruebas finales.
El inicio de sesión multifactor en la consola y en los endpoints está en pruebas finales antes de ofrecer su aplicación obligatoria.
Administración desde el navegador limitada al inquilino y navegación por el espacio de trabajo.
Gestione registros limitados al inquilino; no se afirma que haya más de 100 endpoints activos.
Almacena la intención de las directivas con control de versiones; no afirma su aplicación en los endpoints.
Revise los datos existentes del inquilino y las confirmaciones de comandos; no es XDR continuo.
Existen flujos de emisión y de puestos; la emisión de pago autorizada completa y la aceptación tras la instalación están pendientes.
La implementación completa en el cliente, la recuperación y la aceptación del ciclo de vida están pendientes.
El encendido remoto de todo el parque, el ahorro de ancho de banda mediante retransmisión y las cuotas obligatorias están pendientes.
El consentimiento, la revocación y la aceptación real de sesiones en vivo entre dos hosts están pendientes.
La transferencia restringida bidireccional y la grabación de sesiones en vivo no están disponibles.
Existe código acotado de respuesta a procesos; la acción segura según la identidad en equipos inscritos y la aceptación del shell están pendientes.
Existen instantáneas a petición; los sensores continuos, el transporte y la aceptación de la línea temporal están pendientes.
Existe la clasificación de muestras; el bloqueo de la exfiltración en vivo a través de aplicaciones y recursos compartidos de red está pendiente.
El ciclo de vida completo de incidentes en vivo, la retención de evidencias y la respuesta en equipos inscritos siguen sin validarse.
Inventario de equipos y avisos de salud para sus dispositivos administrados.
Ver el alcance y los detalles de Enterprise
Su licencia. Valor duradero.Todas las actualizaciones futuras están incluidas para todos los usuarios con licencia, sin ningún coste adicional, nunca.
¿Aún no lo tiene claro? Compare todas las funciones por edición o vea todas las opciones de precios.
La aplicación PremiumAV Total Security está disponible en estos 10 idiomas en Home y Enterprise. Elija el suyo en Configuración.
Lea este sitio web en: English · हिन्दी · বাংলা · ગુજરાતી · मराठी · नेपाली · ଓଡ଼ିଆ · संस्कृतम् · Español · Tiếng Việt
Pantallas reales de PremiumAV Total Security para Windows.
Estado de la protección en vivo y acciones cotidianas.
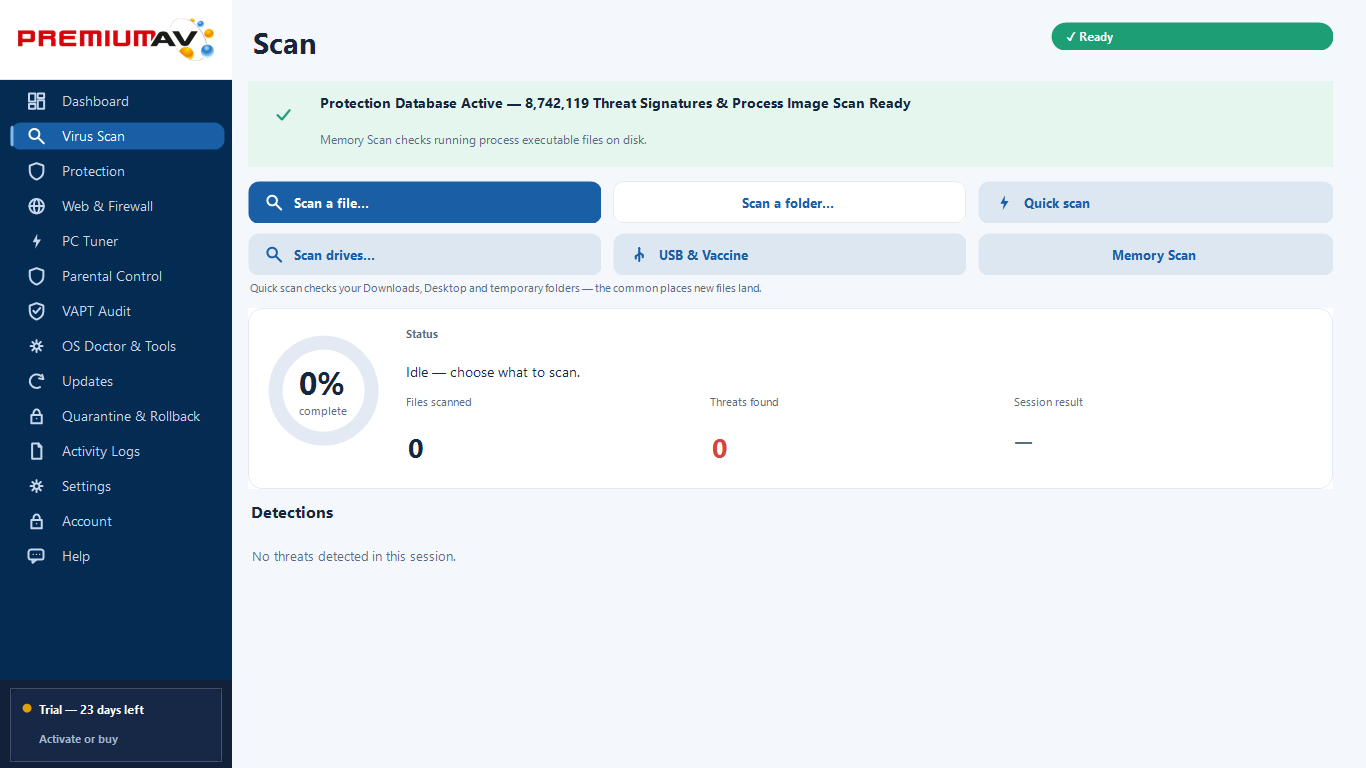
Analice archivos y carpetas con el motor de PremiumAV.
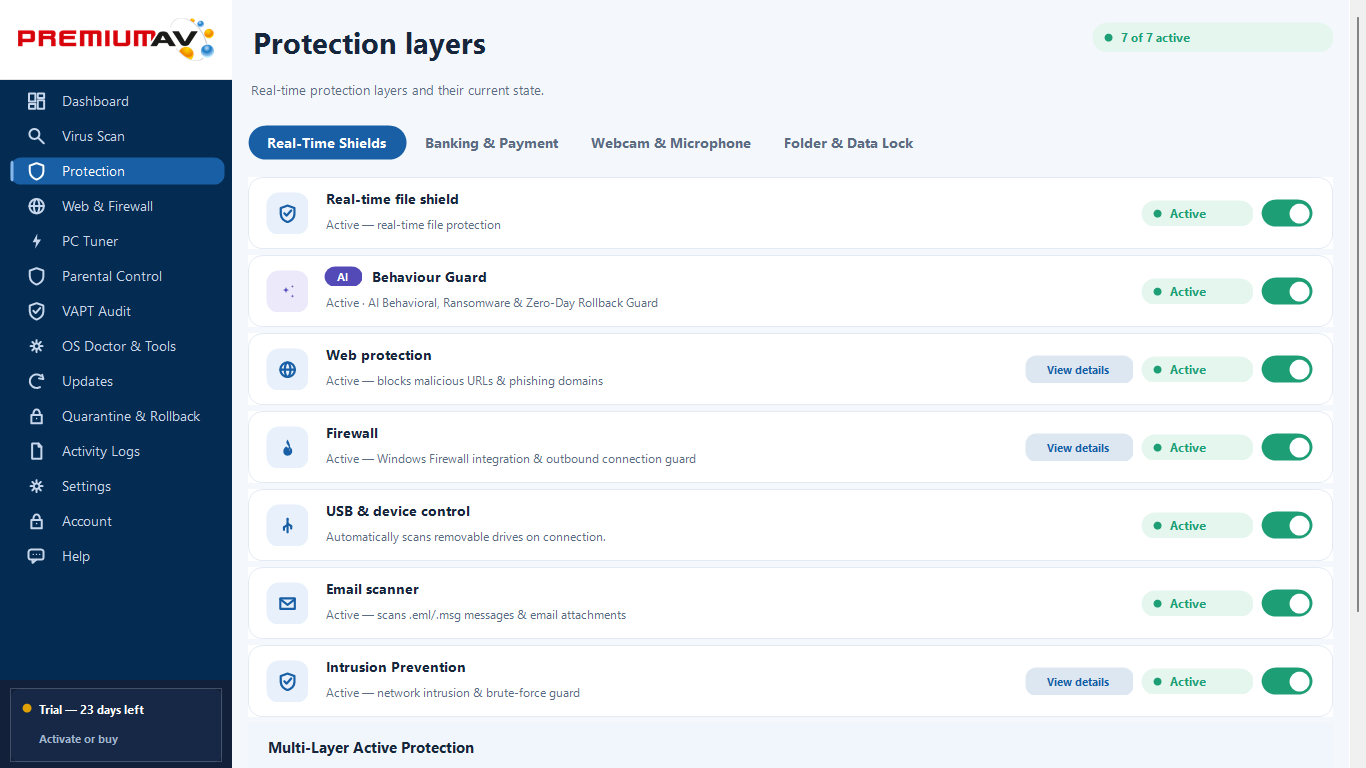
Siete controles de protección en una sola vista.
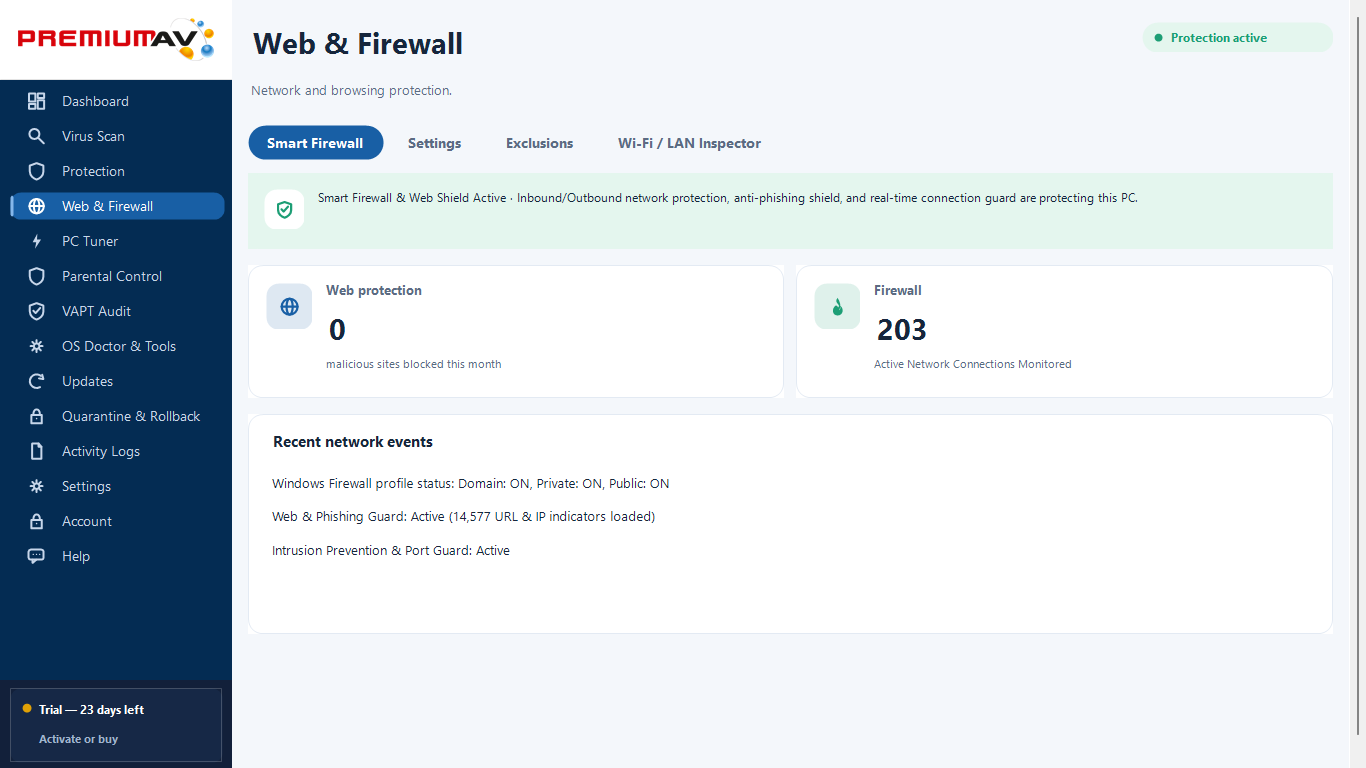
Gestione la navegación y la integración con el Firewall de Windows.
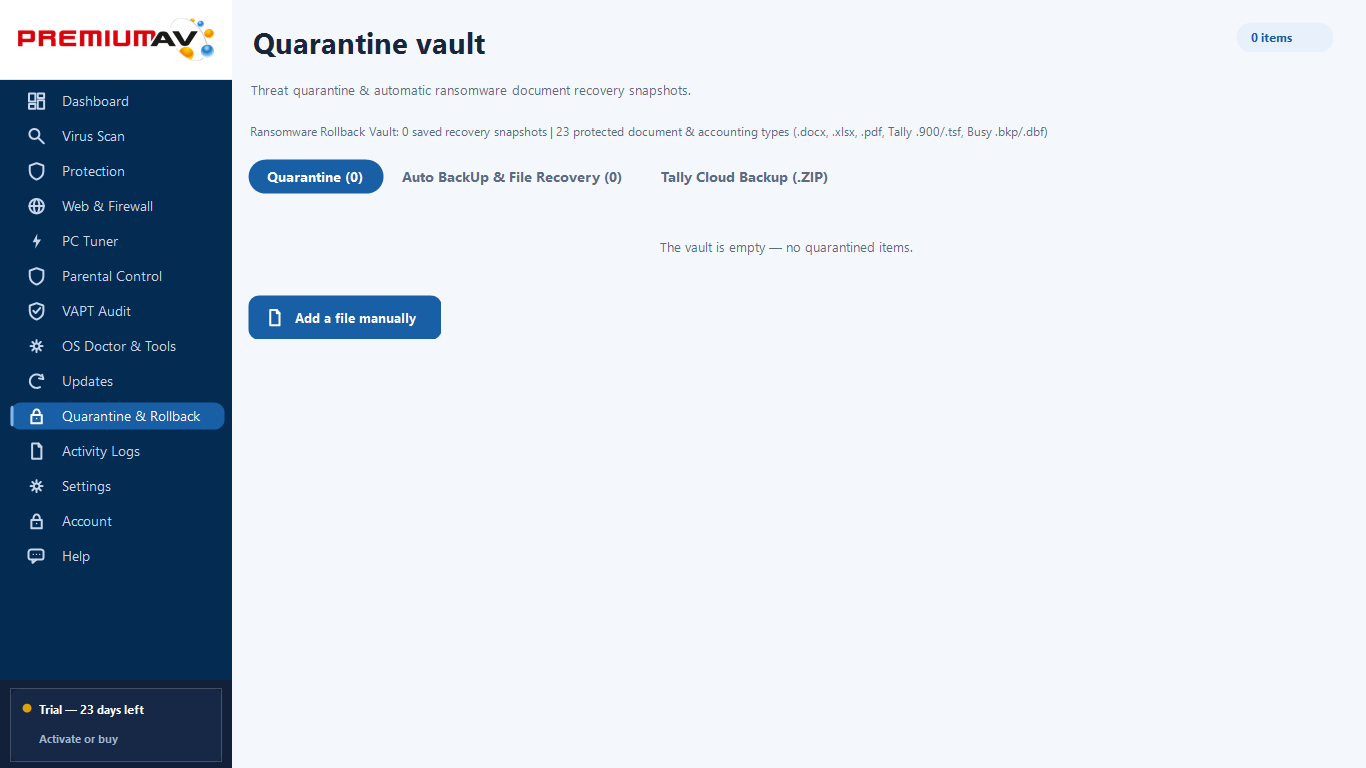
Revise los elementos en cuarentena y las instantáneas de recuperación capturadas.
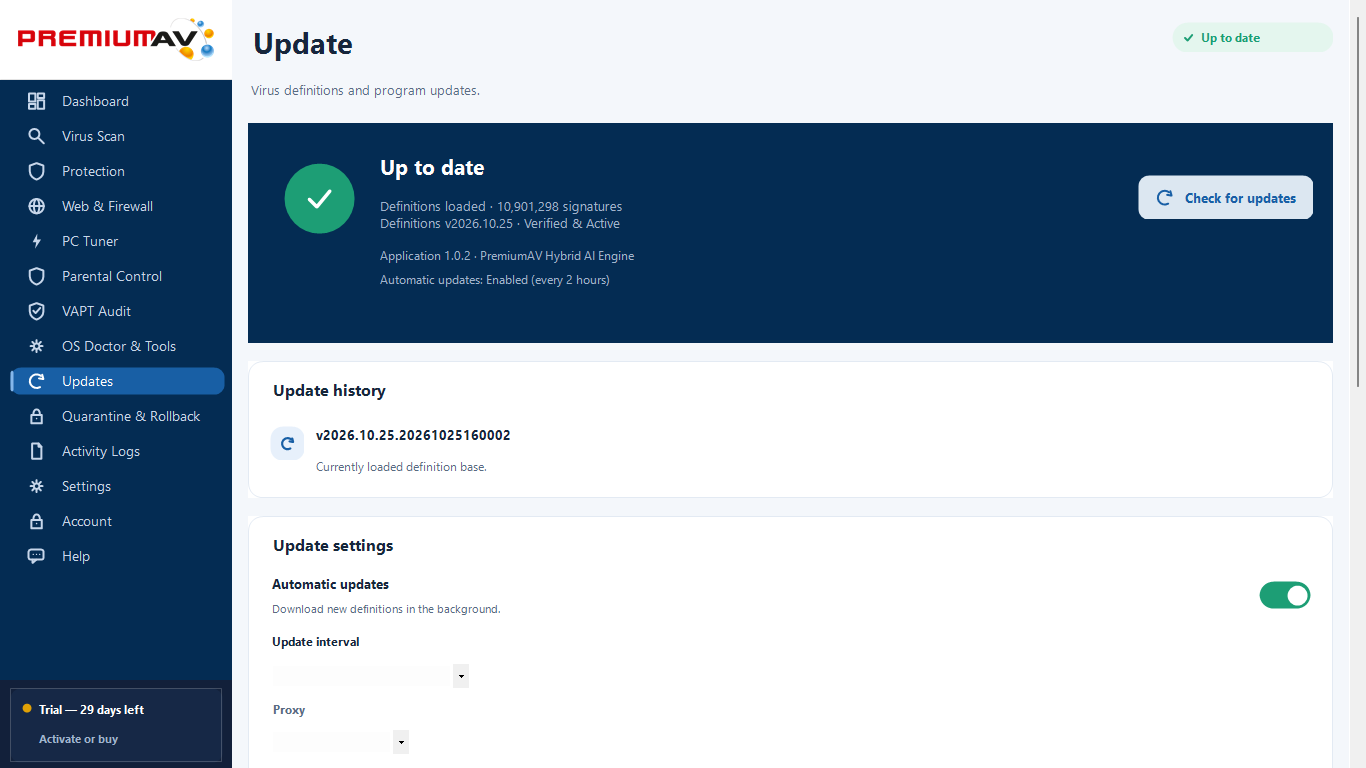
Definiciones verificadas y programación de actualizaciones automáticas.
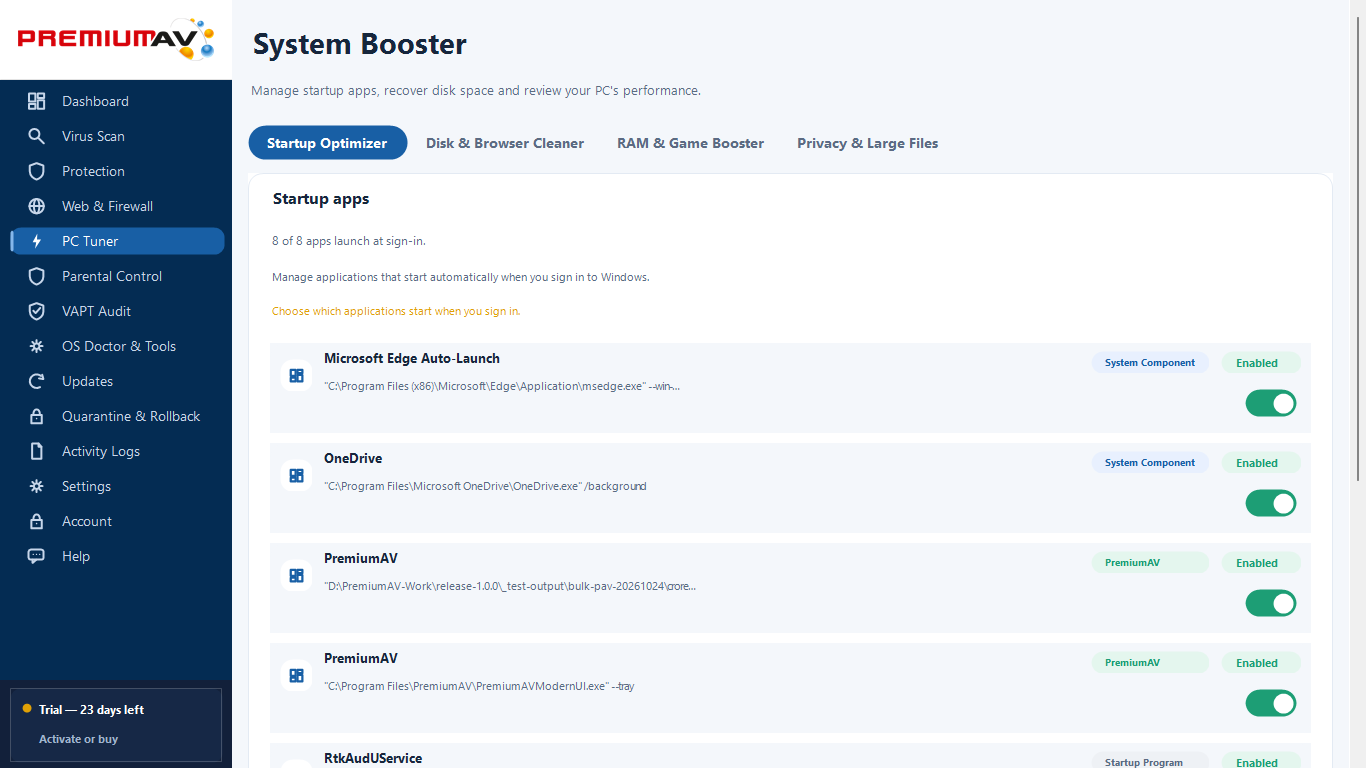
Mida el espacio recuperable antes de limpiar.
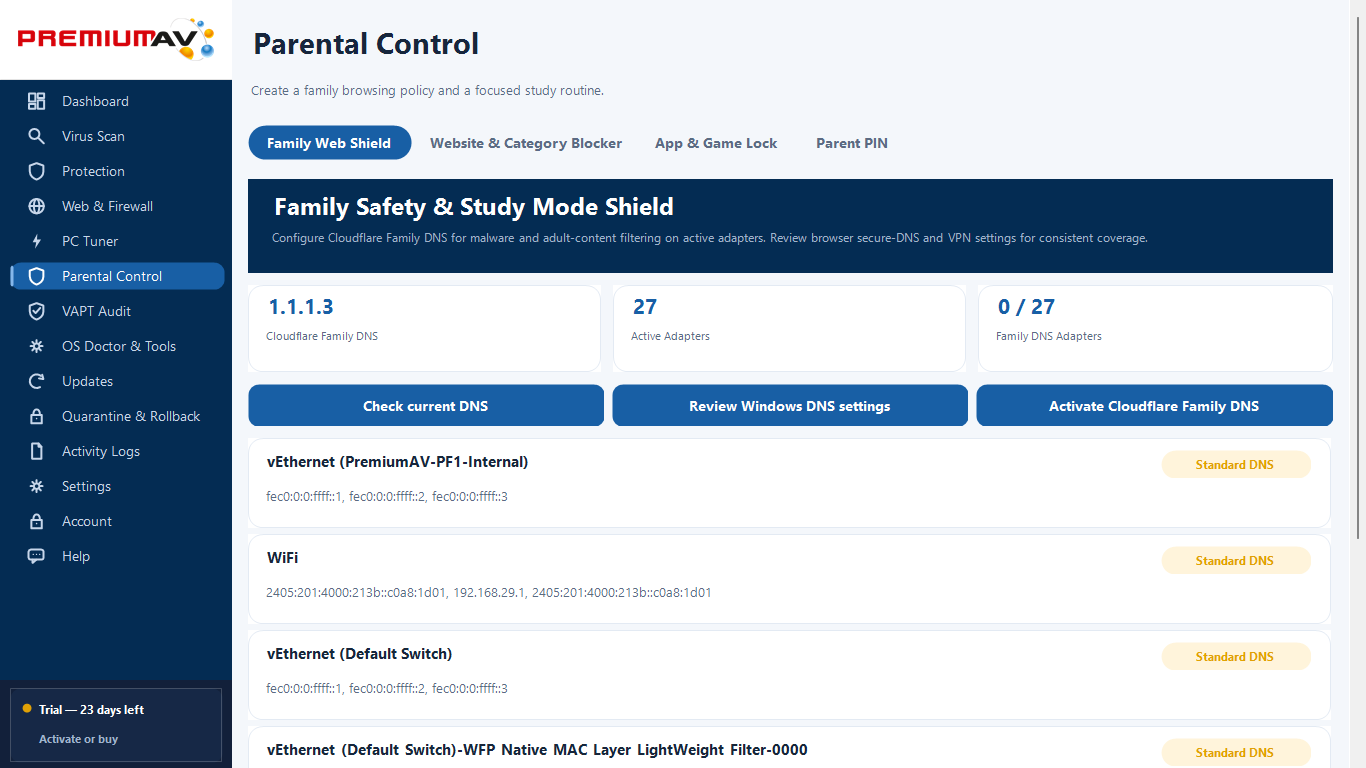
DNS familiar, reglas de dominios, horarios de estudio y un PIN parental.
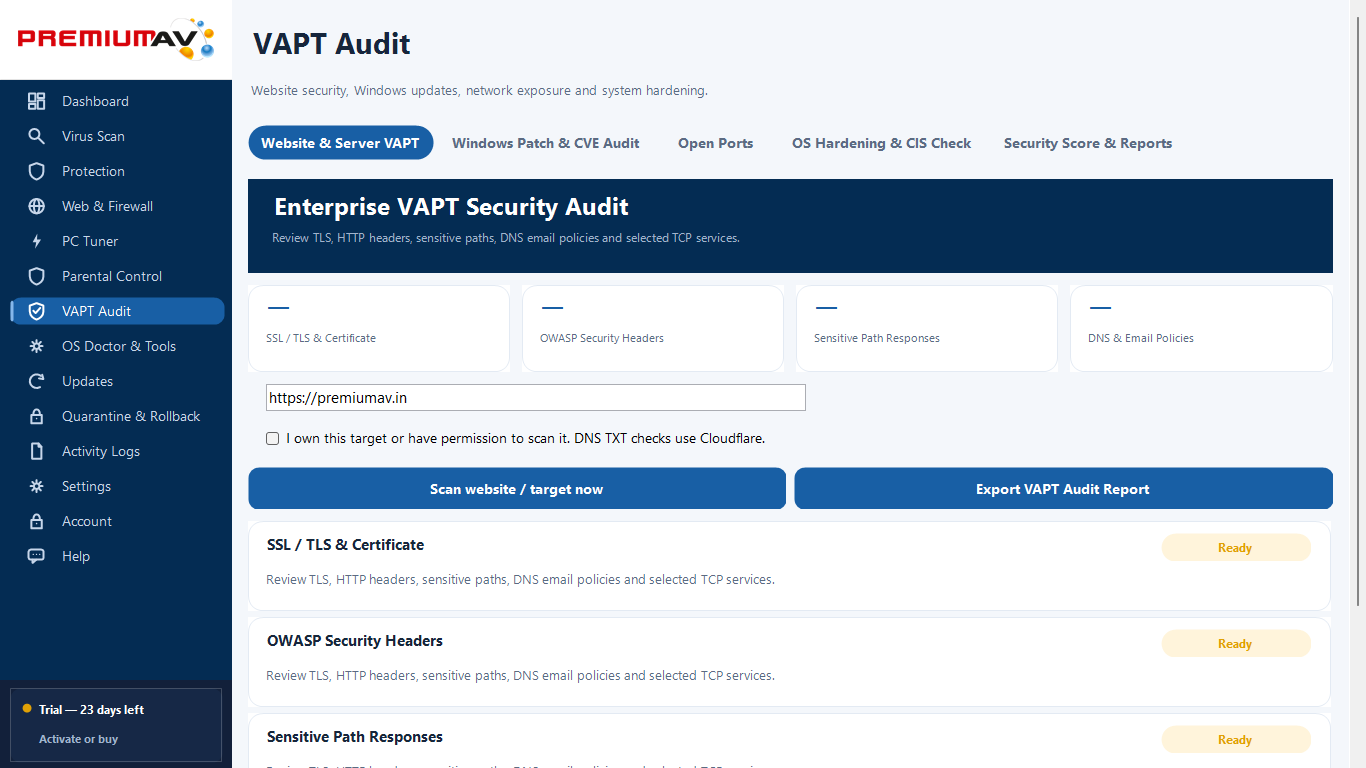
Seleccione un sitio web autorizado para comprobar TLS, encabezados, DNS y exposición.
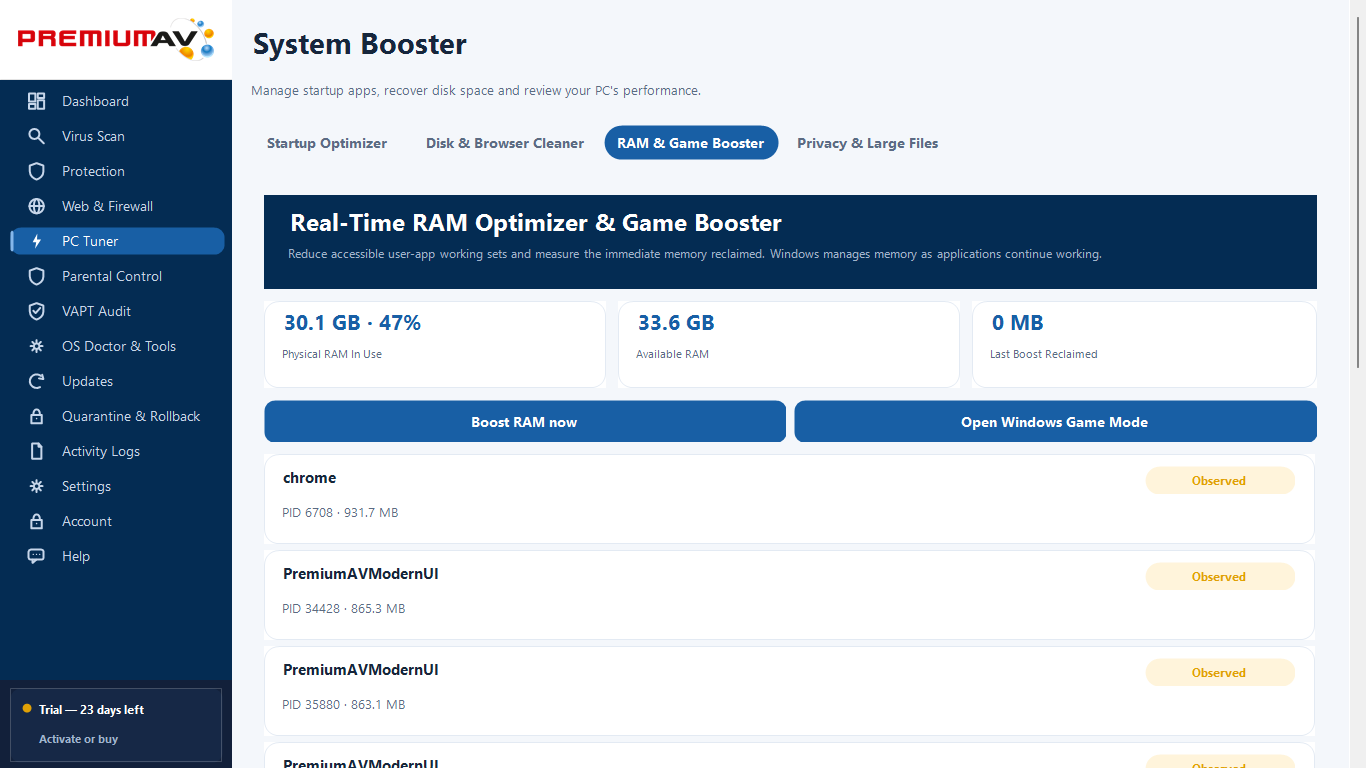
Métricas de RAM en vivo, aplicaciones principales y recorte medido del conjunto de trabajo.
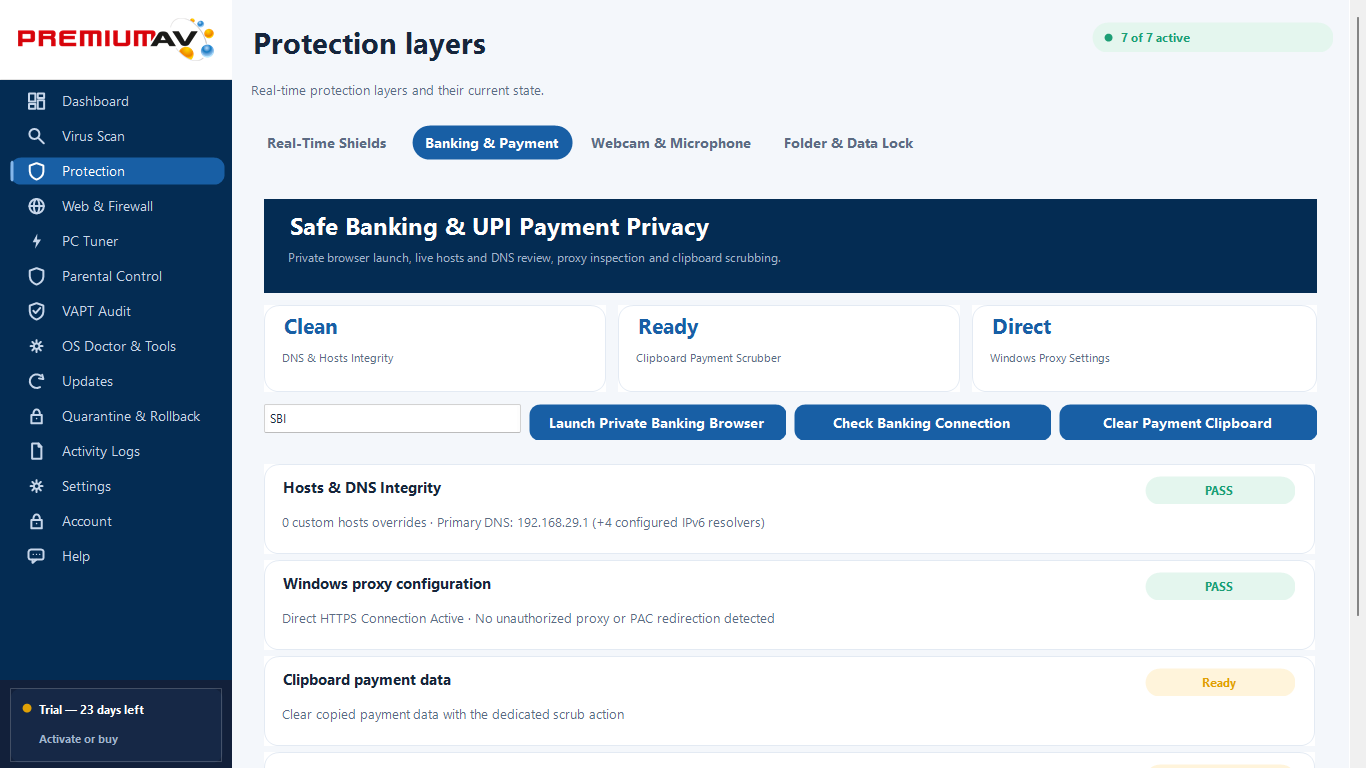
Inicio de navegador privado, revisión de hosts y DNS, estado del proxy y limpieza del portapapeles.
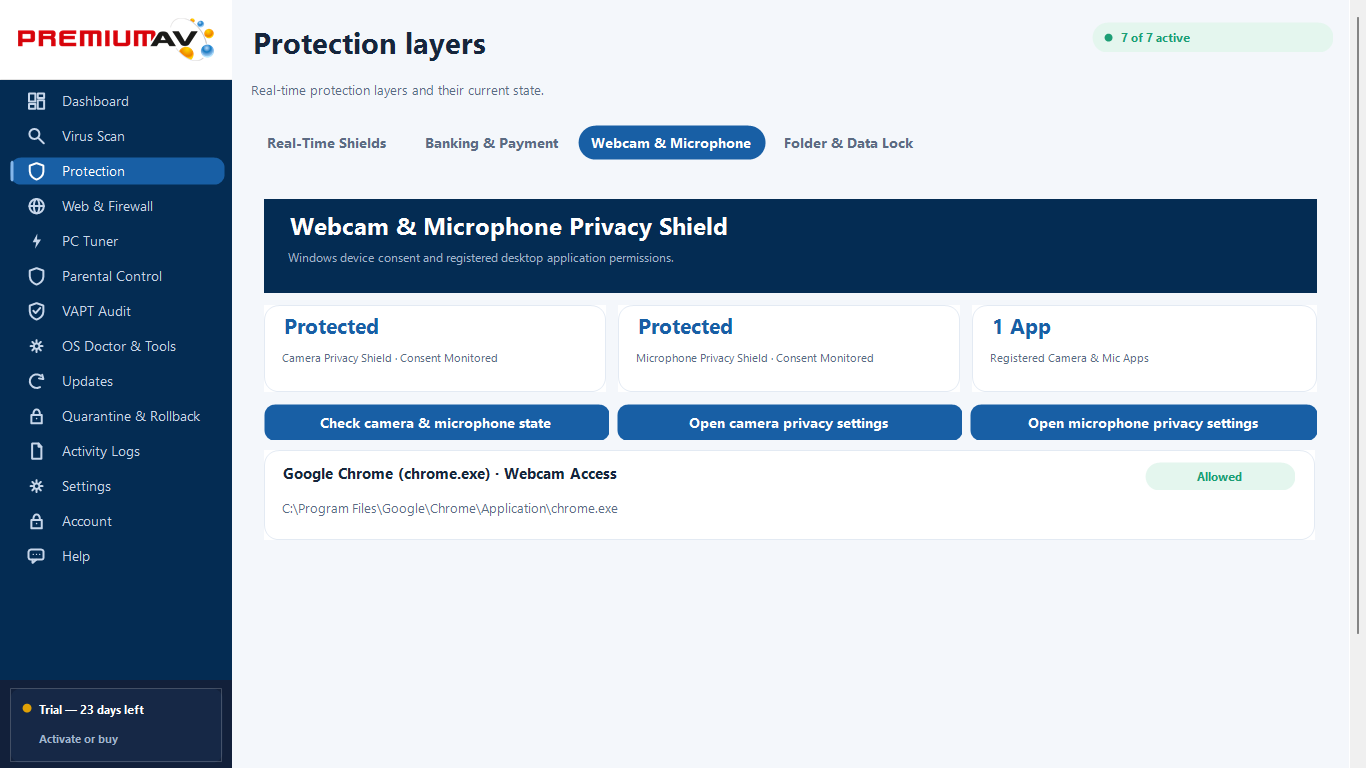
Consentimiento de dispositivos de Windows y permisos de las aplicaciones registradas.
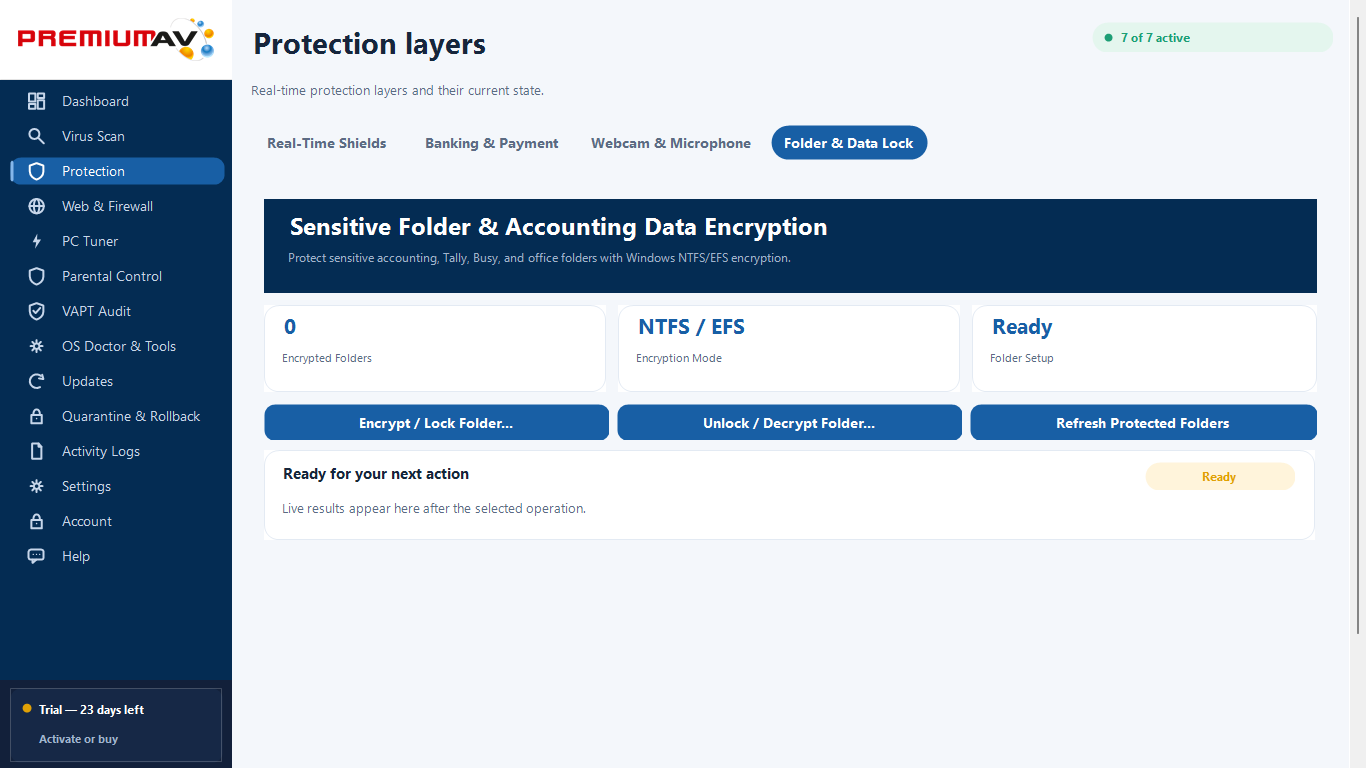
Configure EFS de Windows para las carpetas NTFS seleccionadas.
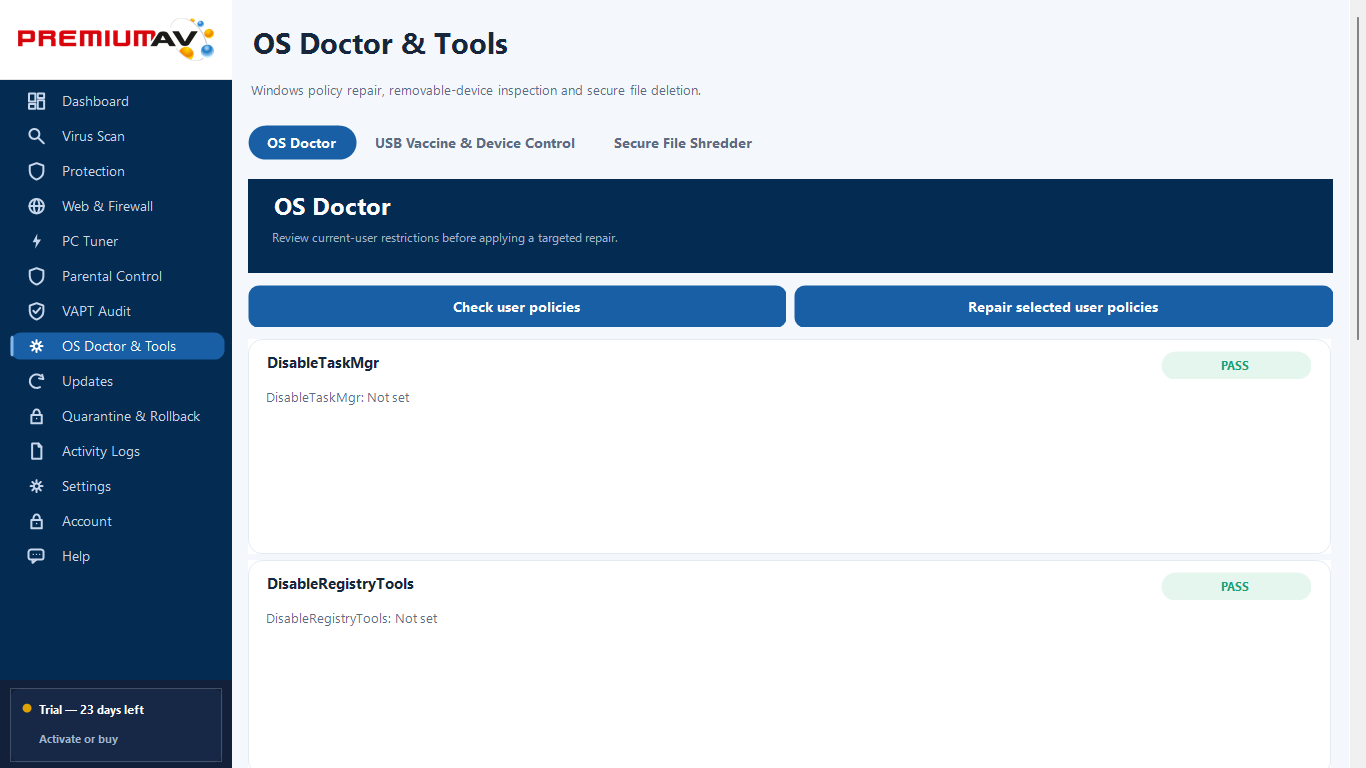
Revise directivas de usuario, la configuración de almacenamiento USB y las herramientas de trituración de archivos.
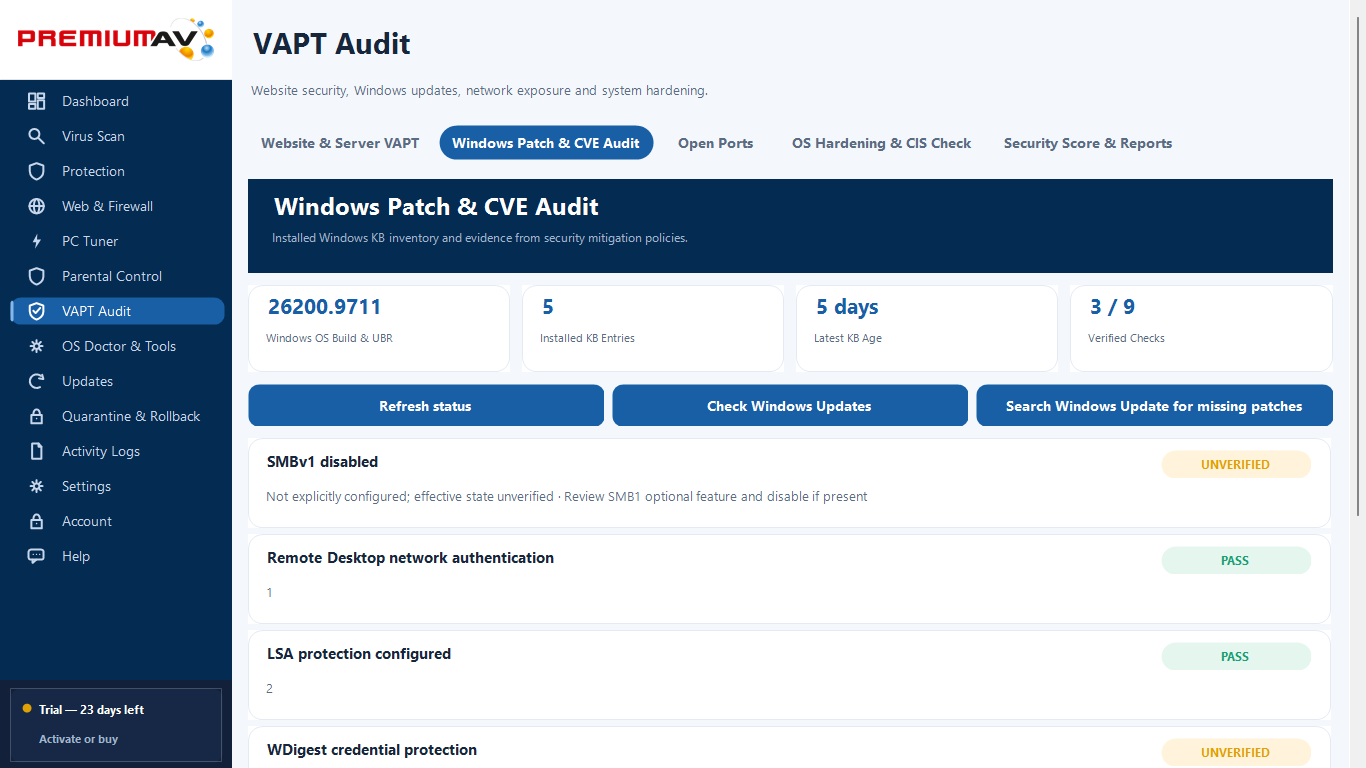
Inventario de KB instaladas y evidencias de las directivas de mitigación de seguridad.
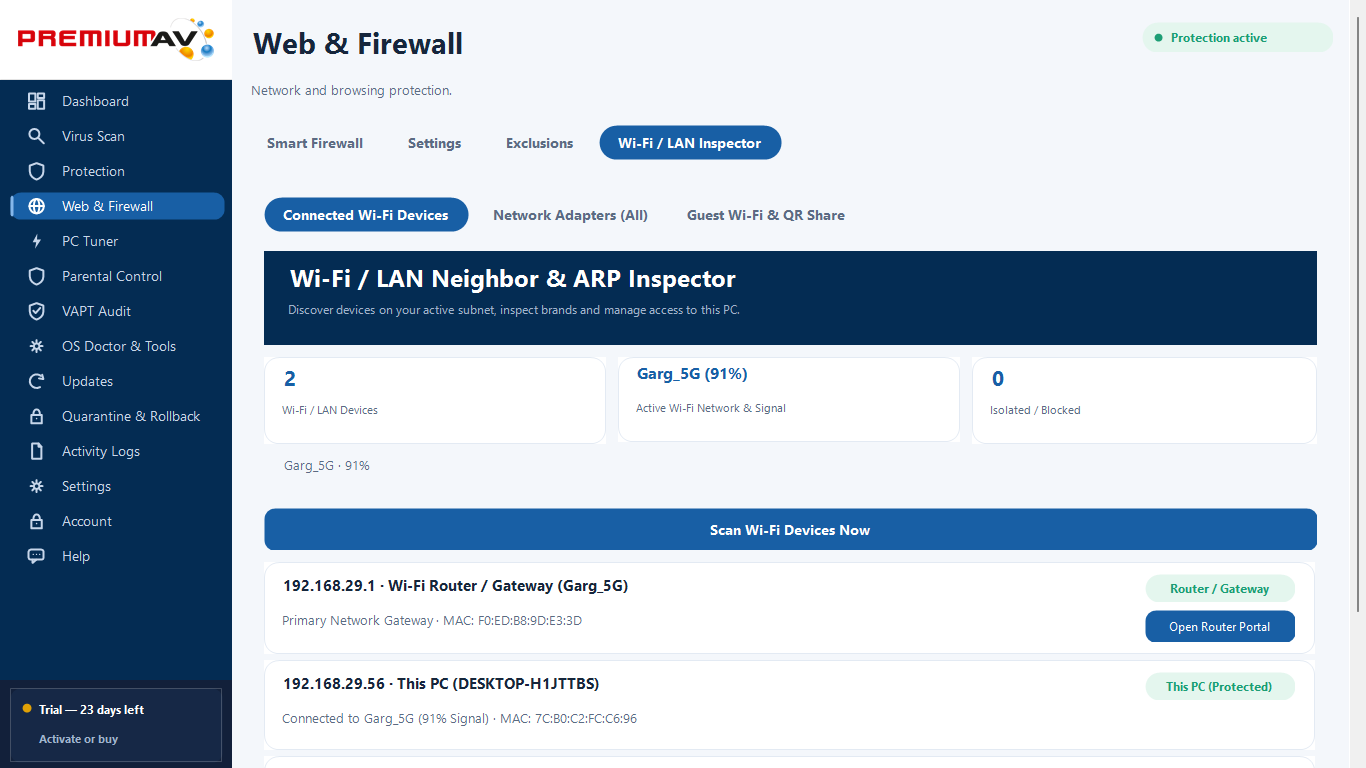
Descubra dispositivos locales y revise los controles de acceso.
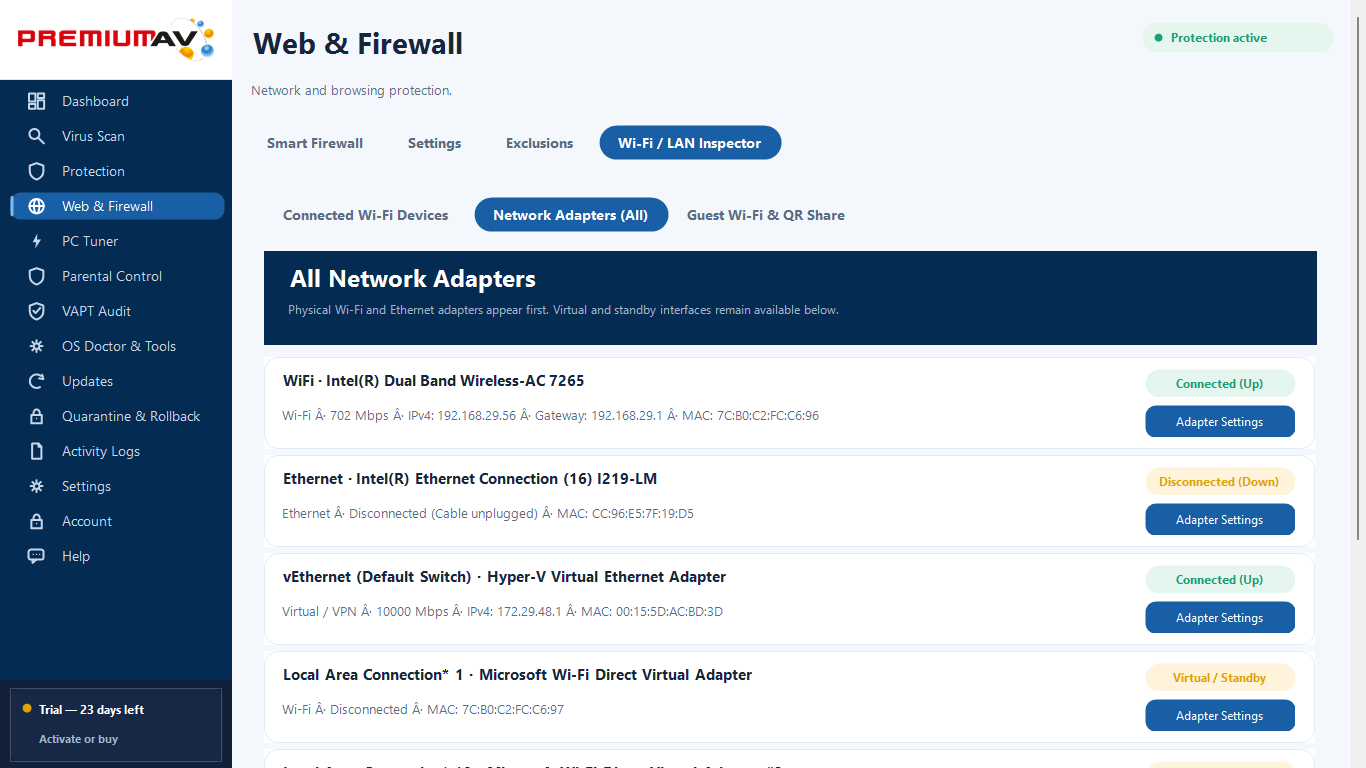
Inspeccione interfaces de red físicas, Wi-Fi y virtuales.
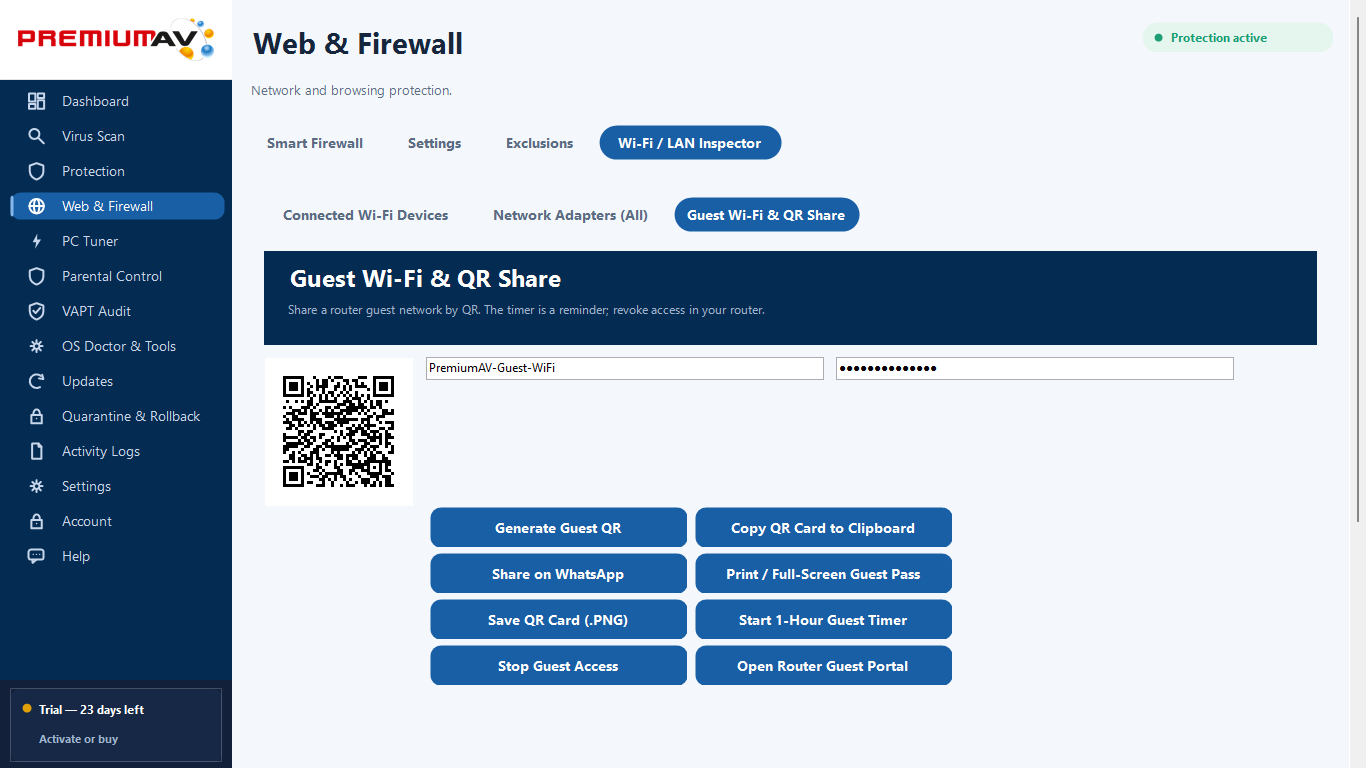
Cree una tarjeta QR local para invitados con la clave Wi-Fi enmascarada.
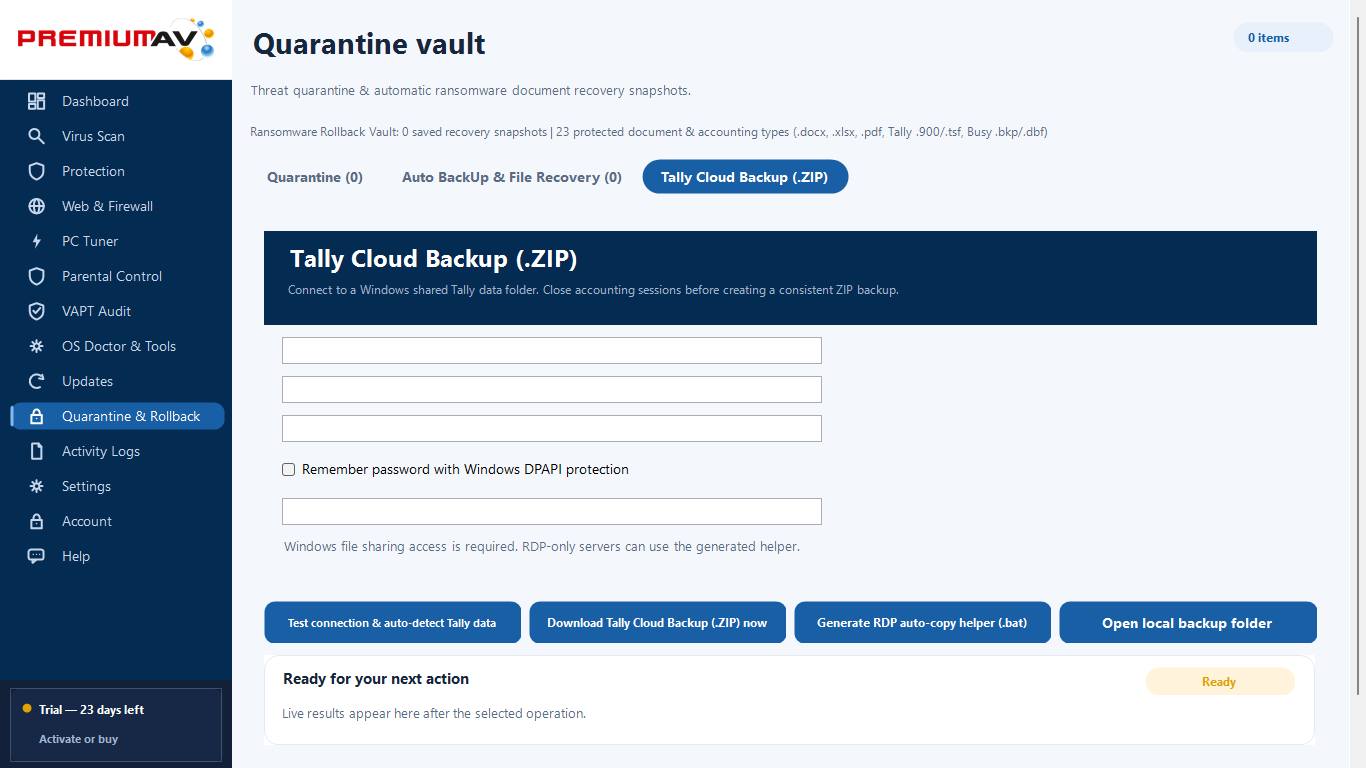
Copias de seguridad ZIP en recursos compartidos de Windows, almacenamiento de credenciales con DPAPI y un asistente de copia por RDP.
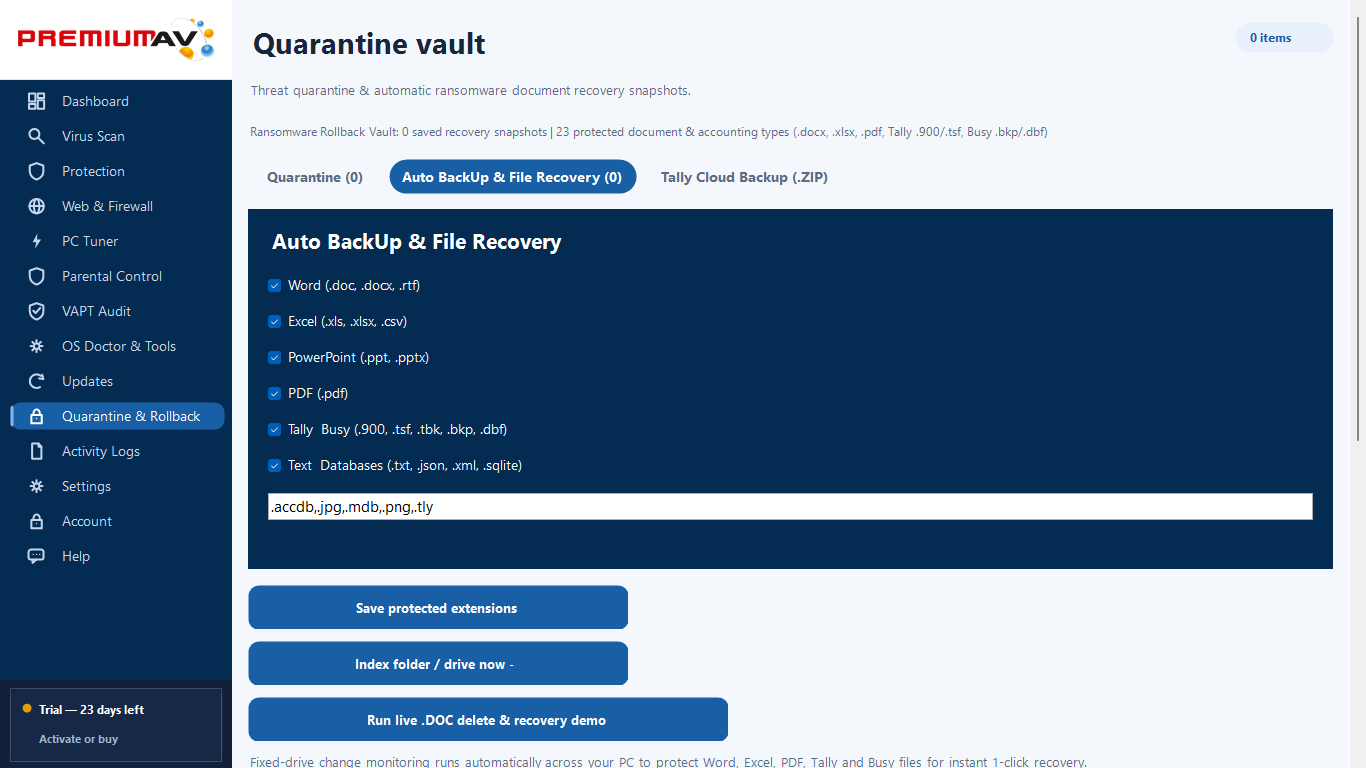
Revise las instantáneas capturadas por extensión y restaure explícitamente los archivos seleccionados.
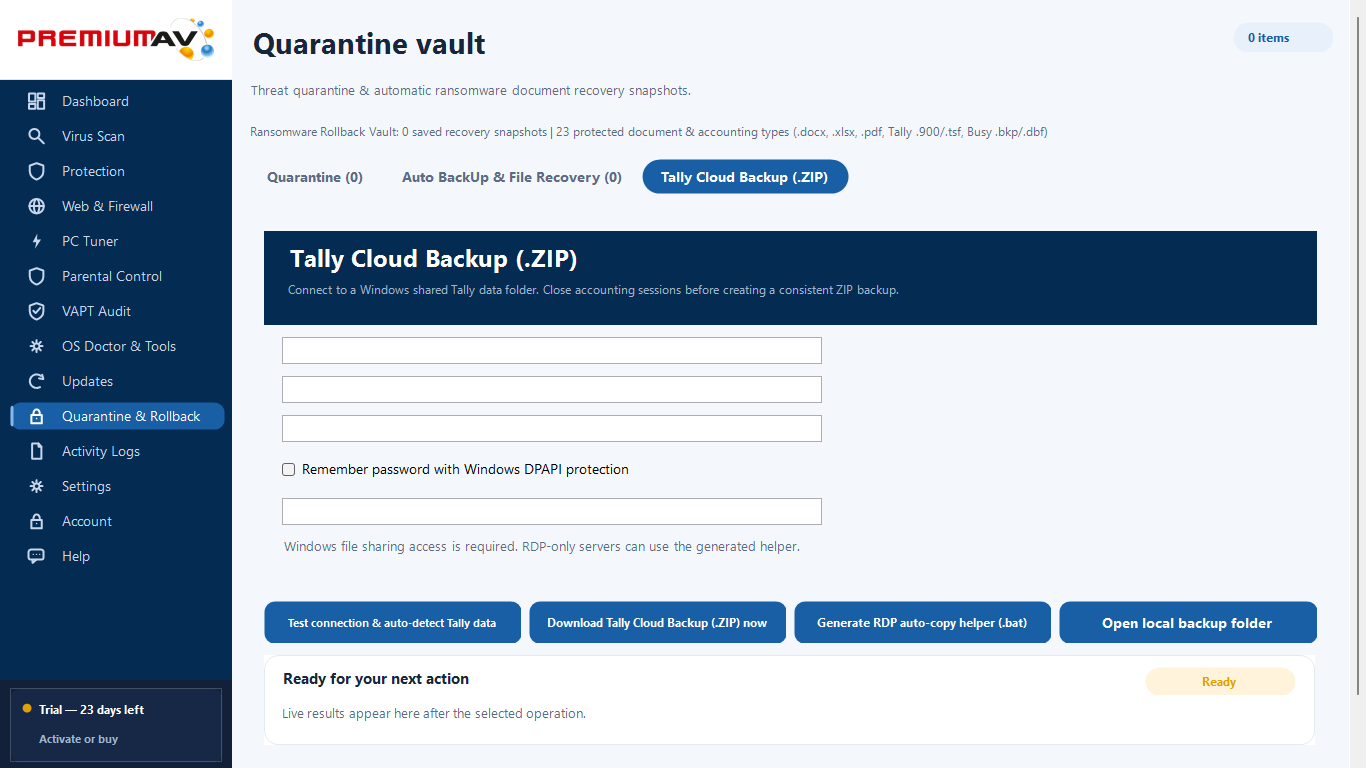
Configure un recurso compartido de Windows o una unidad RDP redirigida para las copias de seguridad contables.
Precios anuales claros y una descarga compacta para Windows.
| Comparar | PremiumAV Total Security | Antivirus tradicional |
|---|---|---|
| Precio anual | $1 / 1 PC | Varía según el proveedor, el plan y la oferta de renovación |
| Tamaño del instalador | Instalador nativo de Windows | El tamaño varía según el producto y la versión |
| Base de datos de firmas | Definiciones de amenazas locales firmadas; actualizaciones automáticas frecuentes | Los formatos de la base de datos y la frecuencia de actualización varían |
| Tecnología de kernel | Incluido: minifiltro de kernel con atestación de Microsoft para el acceso a archivos ejecutables detectados | El diseño y la firma de los controladores varían según el producto |
| Recuperación ante ransomware | Incluido: recuperación automática de archivos compatibles capturados previamente | La disponibilidad y los límites de las copias de seguridad varían según la edición |
| Prueba gratuita | Prueba completa de 30 días; sin tarjeta | Las condiciones de prueba varían según el producto |
Haga clic en COMPRAR AHORA, introduzca sus datos y pague de forma segura con Razorpay ($1 · 1 usuario · 1 año).
Tras la verificación del pago en el servidor, recibirá una confirmación del pedido por correo electrónico.
Clave de licencia digital instantánea y derecho de cuenta de 1 usuario / 1 año — Actívela en 60 segundos
Entrega digital inmediata para el plan actual de 1 PC y 1 año. Consulte a nuestro equipo la disponibilidad de planes para varios PC, varios años y en caja comercial.
Plan seleccionado: 1 usuario · 1 año
Protección total:
Un PC. Un plan anual. Descargue la prueba gratuita para empezar.
premiumav.in es el sitio web oficial de PremiumAV Private Limited. Compruebe usted mismo los datos de la empresa antes de instalar.
Acerca de PremiumAVCómo comprobar que un sitio web es legítimoInvestigación de seguridadContactar con soporte
Sí. premiumav.in es el sitio web oficial de PremiumAV Private Limited, una empresa registrada en India (CIN U72900DL2021PTC379935) con domicilio social en Nehru Place, Nueva Delhi. Los instaladores solo están disponibles en este sitio web. Para cualquier consulta, escriba a support@premiumav.in. Acerca de PremiumAV · Lista de comprobación de legitimidad del sitio web
Software de seguridad para Windows con análisis a petición, cuarentena, utilidades locales y actualizaciones firmadas. El estado de las capacidades avanzadas se detalla en el catálogo completo.
PremiumAV Total Security cuesta $1 por 1 usuario · 1 año. El precio lo fijan los servidores de PremiumAV y el administrador puede actualizarlo sin desplegar código.
Clave de licencia digital instantánea y derecho de cuenta de 1 usuario / 1 año — Actívela en 60 segundos
Windows.
Consulte nuestra Política de reembolso y nuestra Política de cancelación.
Un endpoint es cualquier dispositivo que desee proteger: un portátil, un equipo de escritorio, una estación de trabajo o un servidor. Una licencia de PremiumAV cubre un dispositivo de cualquier tipo. Por ejemplo, 100 licencias cubren 100 dispositivos cualesquiera, en cualquier combinación, sin necesidad de contar usuarios ni servidores por separado.
No. Tradicionalmente, los antivirus para empresas se vendían con licencias separadas por servidor y por usuario, lo que complicaba la compra y a menudo la encarecía. Con PremiumAV, solo tiene que comprar endpoints e instalarlos en cualquier portátil, equipo de escritorio, estación de trabajo o servidor. Es la opción más sencilla y rentable para la mayoría de las empresas. Las licencias por servidor y por usuario siguen disponibles al mismo precio para las licitaciones que las exijan expresamente.
Most business security vendors don't show their prices. You usually have to request a quote, go through several resellers, and the final price depends on negotiation and middleman margins. PremiumAV sells direct to customers at one open, fixed price: USD 5 per endpoint per year outside India. No hidden costs, no haggling, so the savings reach you.
Sí, y el primer desarrollo es gratuito. Indíquenos la función que necesita y cómo la usará. Si es técnicamente posible, nuestro equipo intentará desarrollarla, sin coste adicional e incluida en su suscripción.
Más respuestas en la página de preguntas frecuentes, o escriba a support@premiumav.in.
Prueba completa de 30 días; sin tarjeta. Consérvelo por $1 por PC al año.